 Simone
DNS欺骗
的有关信息介绍如下: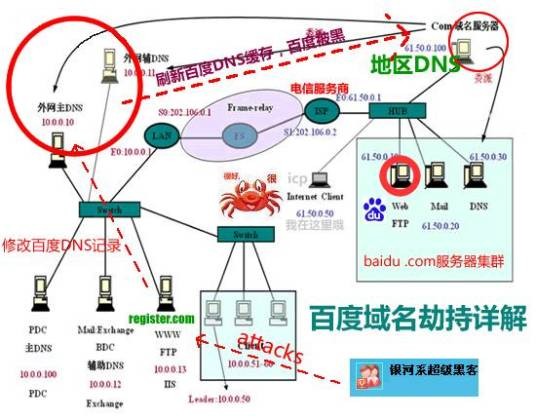
DNS欺骗,亦称DNS缓存投毒,是一种网络攻击手段。攻击者通过冒充域名服务器(DNS),向用户或DNS解析器发送伪造的域名解析响应,将用户访问的合法域名指向攻击者控制的恶意IP地址。其目的是将用户流量劫持至虚假网站,常被用于实施钓鱼攻击、窃取用户敏感信息(如账号密码)或传播恶意软件。该攻击主要利用了传统DNS协议缺乏数据来源验证机制的缺陷。常见的防御措施包括部署DNSSEC(域名系统安全扩展)协议对数据进行签名验证,以及使用可信的公共DNS解析服务。
想要了解更多“DNS欺骗”的信息,请点击:DNS欺骗百科